
 首 页
医疗设备连着互联网,这道安全缺口怎么补?
文|李金刚、马振宇、衡反修(北京大学肿瘤医院信息部)
正值国家网络安全宣传周,想和同行聊一个在医院里容易被忽视的话题:医疗设备的信息安全。提到医院网络安全,大家首先想到的往往是核心业务系统、服务器和终端。但磁共振、PET/CT、直线加速器这类医疗设备,采购走设备采购流程,使用在临床医技科室,却直接接入医院信息系统;而负责网络和数据安全的信息部门,通常既不参与设备采购,也不是使用科室。管理上的这道缝隙,让医疗设备很容易成为医院网络安全的薄弱环节。
一次摸排:17台(套)设备连着院外互联网
几年前,笔者通过走访、调查和数据核对,对院内医疗设备的联网情况做了一次摸排,发现有17台(套)设备在连接院内影像、检验、心电等系统的同时,还连着院外互联网。它们分布在核医学、医学影像、放疗、介入、检验等6个科室,包括PET/MR、磁共振、直线加速器、质谱检测系统、肺功能监护仪等。
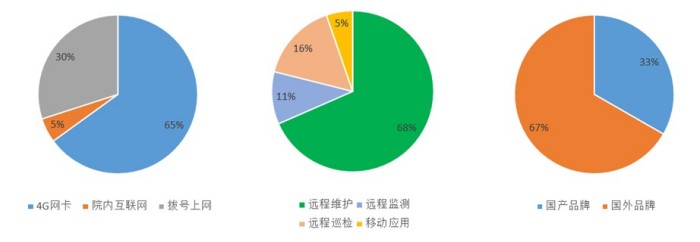
图1 联网医疗设备的上网方式、联网目的与品牌分布
以下几组数据值得关注:
上网方式:4G网卡占65%,拨号上网占30%,通过院内网络上网的仅占5%。靠外接模块上网的设备,当时均未配置安全防护措施。
联网目的:远程维护占68%,远程巡检占16%,远程监测占11%,移动应用占5%。
设备品牌:国外品牌占67%。
一台设备一头连着医院内网,一头通过4G网卡或拨号直通互联网,相当于绕开了医院的网络边界,在内网上开了一扇“侧门”。患者数据可能经由这里流出;国外品牌占比高,数据违规出境的风险也不容忽视。
笔者参照信息安全风险评估国家标准,从资产价值、脆弱性、威胁三个维度做了评估,发现这些设备的资产价值和脆弱性高度相似,真正拉开风险差距的是运维量:运维量越大,设备面临的威胁越高,风险等级与运维量大致成正比。17台(套)设备中,运维量高的4台风险相对较高。
问题出在哪?
设备联网,背后有实实在在的业务需求:设备宕机若不能及时排除故障,会延误患者诊疗,甚至引发医患矛盾;当时大型医院的设备仍以进口品牌为主,对运维技术要求很高;部分大型设备涉及放射性危害或潜在辐射泄露风险,需要实时监控、及时告警。
因此,各品牌普遍为设备配置了联网接口或模块,赠送远程运维服务,这甚至成了采购竞标的加分项。
更深层的原因在管理上。医院原有的采购流程和信息安全是两条互相独立的控制线,信息安全往往在设备正式运行后才介入,风险评估、安全要求、运维整改都滞后于设备上线。
所以,一刀切断网行不通,事后补救又太被动。笔者确定的原则是:数据安全放在首位,在此前提下最大限度保障业务需求。
具体实践:把安全嵌进设备的“一生”
2021年10月,北京大学肿瘤医院上线了医疗设备信息安全全生命周期管理体系。核心思路是以设备为中心,把信息安全嵌入采购流程、人员管理、运行维护、报废流程四个维度,覆盖设备入院前、在院中、出院前的全过程。
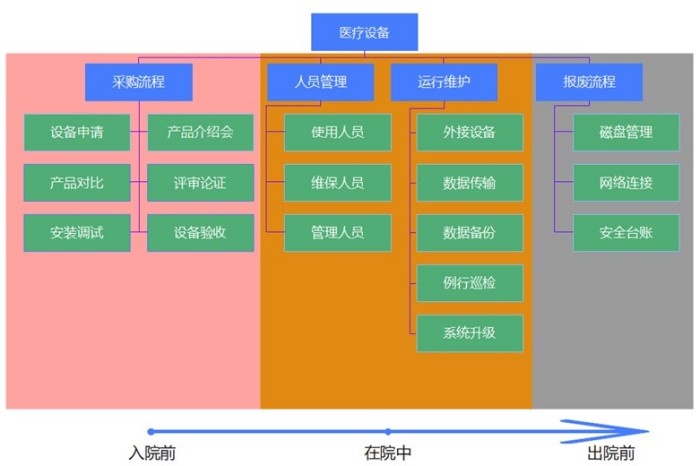
图2 医疗设备信息安全全生命周期管理体系
组织上,医院网络安全和信息化领导小组下设医疗设备信息安全工作组,负责具体落实;制度上,配套制定了互联网接入申请表、入网规定、信息安全评估表、验收报告和面向科室、厂商的两类承诺书。
1.入院前:安全审核前置到采购环节
科室申请设备时,先用《信息安全评估表》做事前评估;产品介绍会增加信息安全内容,比如厂商是否提交信息安全承诺书;评审论证时,信息部门根据设备类型派专人到会,直接向厂商了解联网需求和细节。
设备验收时,医学工程处填写《医疗设备信息安全验收报告》,信息部门根据实际情况打分,对应无风险、低风险、中风险、高风险四个等级,结果写入验收文档,供采购和使用科室决策参考。风险评估不合规的设备,不允许接入医院信息系统。
2.在院中:既管人,也管联网
运行维护阶段持续时间最长,运维公司和运维人员还可能变动,是最容易出现安全隐患的阶段。管人,一是对使用、管理、维保人员开展信息安全宣教,二是让使用科室、厂商和维保人员签署信息安全承诺书,按“谁使用谁负责、谁审批谁负责”明确责任和违规处置措施,一旦发生信息安全事故,及时追责。
管联网,原则是能不连就不连,确需连就要管住:
收紧接入:调整互联网接入的审批和监管流程,合理减少接入频次。建立基于OA工作流的审批机制,以规范联网申请与审批流程,明确各方职责,强化风险控制。使用科室提出申请,医务部门进行合规性审核,资产管理部门确认设备入院手续完备,信息部门负责确认联网属性、评估安全风险;涉及互联网接入的,须报院长审批。该机制通过多部门协同与分级管控,规范医疗设备联网行为,降低信息安全风险。
现场替代远程:增加现场运维频次,替代远程巡检和远程维护。
短信替代实时联网:监测信息改用短信发送,替代通过互联网实时监控。
确实需要实时联网的,按等保要求管:《数据安全法》第二十七条规定,利用互联网等信息网络开展数据处理活动,应当在网络安全等级保护制度的基础上履行数据安全保护义务。据此,医院要求第三方提供其数据接收系统的等保备案证明,备案等级不低于设备所连的医院信息系统;厂商还须定期向医院报送数据传输日志,每年运维期间提供等保测评报告,由医院存档。
运维全程留痕:避免外接设备,核心数据不出院;数据备份、系统升级等操作保留记录,涉及数据安全的操作在网络安全员监管下进行。
3.出院前:断网、擦数据、登台账
设备申请报废时,信息部门第一时间断开网络连接、清除设备的网络访问信息、登记信息安全台账;带存储的设备,还要进行数据擦除。
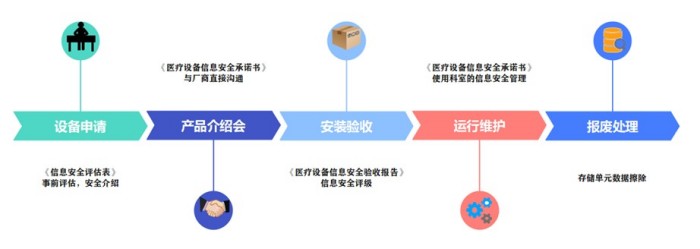
图3 医疗设备全生命周期信息安全防护流程
2022年8月,国家卫生健康委等部门印发《医疗卫生机构网络安全管理办法》,其中第十四条明确要求医疗卫生机构“建立健全医疗设备招标采购、安装调试、运行使用、维护维修、报废处置等相关网络安全管理制度”。按全生命周期管好医疗设备的网络安全,已经是明确的管理要求。
上线后的变化
体系上线后的前9个月,全院268台(套)设备完成信息安全评估和使用指导,院内科室和厂商分别签署信息安全承诺书21份、34份,信息部门约20次协助临床科室开展设备选型的信息安全评估;期间共解决设备违规外接互联网问题13起,化解信息安全风险46起。
比数字更重要的是,医疗设备信息安全终于有了牵头监管的主体,设备联网在制度、管理、使用层面都有了细则,医疗设备与信息系统终端纳入了同质化的数据安全管理。
几点体会
第一,守住红线,也要找到平衡。任何医疗设备都不能以牺牲安全为代价开展业务,这是红线;但也不能过度追求安全,而放弃设备带来的诊疗效益。医院针对不同设备个性化定制联网策略,让设备既能满足用网需求,又不越过数据安全红线。
第二,新制度必然带来“不适”。运维没那么方便了,科室和厂商难免有意见,这时既要坚持原则,也要晓之以理、动之以情。实际运行下来,使用科室和采购部门的压力反而减轻了:安全把关有专业人员现场指导,联网需求的沟通也更专业、更明确。
第三,信息部门自己要跟上。医疗设备种类、品牌、型号众多,专业性强。信息部门既要主动担责、加强监管和宣教,也要持续学习设备相关知识,才能真正管到位。
写在最后
今年网络安全宣传周的主题是“网络安全为人民,网络安全靠人民——智能时代网安护航”。做医疗设备信息安全这几年,笔者对“靠人民”体会很深:一台设备安不安全,取决于提出需求的科室、组织论证和验收的职能部门、日常操作的医护人员,也取决于每一位上门维保的厂商工程师。把承诺书签到使用科室和厂商,把责任落实到每个环节、每个人,防线才立得住。
医疗设备越来越智能,联网需求只会越来越多,这道防线也需要持续加固。
回过头看,医疗设备这道缺口,是从一次隐患排查起步,一步步去补的。但防线牢不牢,最终要经得起实战检验;而更多时候,推动防线建设的,是一次次真实发生的事故。
直播预告
今天14:30,CHIMA大讲堂“智能时代 网安护航”医院信息化网络安全研修课中,李金刚将分享《从事故到防线:医院网络安全案例及应对策略》,结合医疗行业勒索攻击、数据泄露的真实案例,剖析风险成因与业务危害,讲解风险排查与应急处置方法,探讨如何构建可落地、可闭环的医疗安全防御体系。欢迎观看!
手机端请扫描图片中二维码,电脑端请复制下方链接提前预约观看
https://djt.chima.org.cn/
