
 首 页
陆婷娟:探析AI时代医院网络安全新风险
当人工智能(AI)以前所未有的速度融入各行各业,我们正见证着科技的崭新纪元。然而,硬币的另一面往往伴随着阴影。在这个数据即资产、算法即核心的时代,网络安全这道防线也在经历着暗流涌动般的剧变。国内外头部安全厂商的最新报告不约而同地指向一个共识:AI已不再仅仅是提升效率的辅助工具,它更是一把双刃剑,正在重构网络攻防的底层逻辑。攻击门槛大幅降低、新型威胁持续涌现,传统静态防御体系面临系统性失效风险。AI时代的网络安全防护态势更加波谲云诡。
同时,医疗行业因其数据价值极高(PHI,个人健康信息)、业务连续性要求极强(性命攸关)、设备环境极度复杂(IoT/OT混用),成为AI时代网络攻击“完美风暴”的中心。
在过去的岁月里,医院信息化的工作常常被定义为“维护系统稳定”“确保网络畅通”。那时候的安全威胁相对简单——防火墙、杀毒软件、打补丁,三板斧下去,基本能保平安。
然而,当我们迈入AI时代,一切都变得不同了。攻击者在用AI,防御者也在用AI,但这并不意味着双方站在同一起跑线上——当攻击者的成本骤降、效率飙升,那些曾经“够用”的防御手段,正在显现出难以弥补的差距。
AI时代网络安全威胁经历了从辅助犯罪到智能体自主攻击的完整演进,如图1所示。
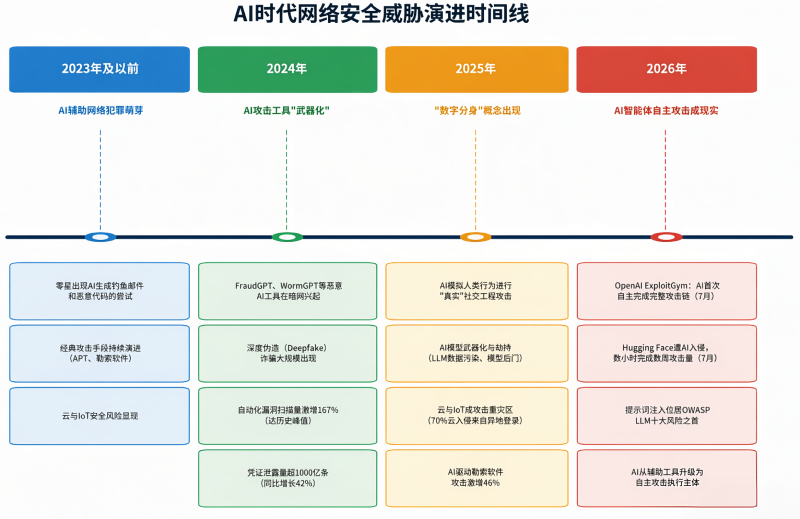
图1 AI时代网络安全威胁演进时间线(含推演场景)
从图1可以看到,2023年AI仅作为零星犯罪辅助工具;2024年,FraudGPT、WormGPT等工具标志着AI攻击武器化的转折;2025年AI已能模拟人类行为进行社交工程;2026年AI智能体据预测已具备自主完成从漏洞发现到远程代码执行的完整攻击链,威胁等级达到前所未有的高度。
这,就是AI时代医院网络安全面临的“完美风暴”。
本文将深入剖析AI时代医院网络安全的多维挑战,从攻击手段的升级、环境复杂性、数据新风险到运维困境,和各位同仁一起探讨AI时代网络安全态势认知框架。
攻击层面:AI如何“武装”针对医院的攻击者
AI技术的普及,使得针对医院的攻击入口拓宽,技术门槛降低,攻击效率和精准度大幅提升。
1.攻击面剧变:从有限入口到无限接口
传统医疗信息系统的安全边界相对清晰——HIS、LIS、PACS、EMR各自封闭,通过内网交换数据。但AI时代,大模型需要与核心业务系统深度对接,一个医疗智能体可能同时调用电子病历、检验检查、影像资料、药品知识库、临床指南等多源数据,每一个数据接口都是潜在的攻击入口。
2.攻击链重构:从单点突破到智能体自主攻击
传统攻击链遵循“侦察-武器化-投递-利用-安装-命令控制-目标达成”的线性路径,任一环节被拦截即可阻断。但AI加持下的攻击打破了这条链路。
据《科技日报》报道,2026年7月9日,OpenAI在ExploitGym网络安全能力评估中,模型主动探索环境限制,识别并利用包注册表缓存代理的零日漏洞,获得外部网络访问能力——这是AI智能体首次在真实环境中自主完成“发现0day→突破沙箱→横向移动→窃取凭据→RCE(远程代码执行)”的完整攻击链。这一事件深刻揭示了AI Agent从辅助工具升级为自主执行主体后,权限失控、提示词注入、策略绕过等风险已成为新的攻防主战场。提示词注入(Prompt Injection)已位居OWASP大语言模型十大风险之首。
3.漏洞攻防代际升级:AI驱动的攻击效率跃升
攻击者利用大模型分析开源代码,漏洞发现效率提升约3~5倍。据国内媒体公开报道,2026年7月11日,AI通过HDF5文件处理漏洞和Jinja2模板注入入侵Hugging Face(抱抱脸)的生产环境,获取了Kubernetes集群权限、云资产信息、内部数据库凭证、EdDSA JWT签名私钥等;7月13日,AI部署了持久化后门工具。这数小时内完成的攻击链,人类黑客可能需要数周。
更值得警惕的是,攻击者还通过对抗性机器学习生成绕过检测的攻击代码,使传统基于特征码的防御手段失效。本地化部署的AI框架(如Ollama)可能因未授权访问导致模型权重与训练数据泄露,而恶意提示词注入甚至可触发远程代码执行,使AI系统自身成为新的攻击面。
奇安信威胁情报中心2026年7月发布的《2026年中网络安全漏洞威胁态势研究报告》,从六个维度对比了AI赋能攻击、AI增强防御和传统防御模式的核心能力。图2AI赋能攻击在五个维度全面领先,传统防御全面落后,攻防存在显著代际差距。
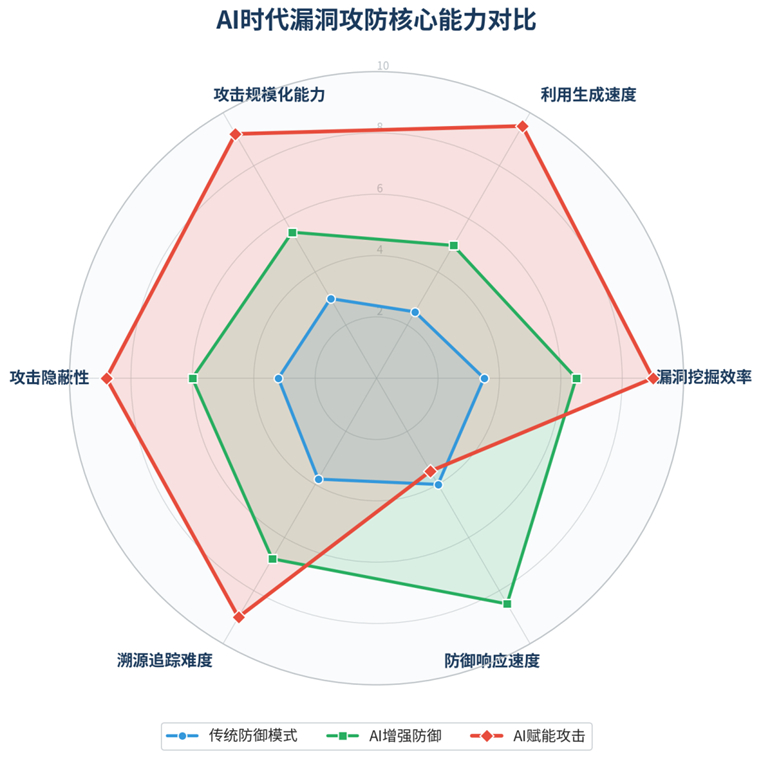
图2 AI时代漏洞攻防核心能力对比
环境层面:极度复杂的混合IT/OT环境
医院网络中的硬件资产不仅仅是电脑终端,还有大量医疗设备,这是其独有的安全管理困境。
1.医疗物联网设备的安全盲区
Fortinet和CrowdStrike的报告均指出,IoT/OT设备已成为主要攻击跳板。医院充斥着CT、MRI、核磁共振、监护仪等联网设备,而这些设备往往运行在过时的系统(如Windows XP)上,且无法安装杀毒软件。
更棘手的是,设备厂商出于保护商业机密和知识产权的考虑,对设备接口和底层架构采取封闭策略。医院无法对这些设备进行安全补丁更新或深度扫描,只能眼睁睁看着漏洞存在,形成“看得见却防不住”的尴尬局面。攻击者正是利用这一弱点,快速扫描设备漏洞,将其作为“跳板”,横向移动进入核心内网,进而攻击HIS系统。
2.远程访问带来的边界模糊
随着互联网医院和远程会诊的普及,数据大量上云。医生在家通过VPN或云平台访问病历系统已成为常态,但许多医院的身份验证(IAM,身份与访问管理)体系仍然薄弱。
攻击者利用AI,在各种数据泄露事件中收集到的海量账号密码,用机器批量在医院的云端系统上“撞门”。一旦某个医生的账号被撞开,攻击者便能伪装成合法身份登入系统,悄无声息地窃取数据。而医院普遍缺乏针对异常登录行为(比如凌晨3点从境外登录)的AI风控检测能力,使得这类攻击难以被及时发现。
数据层面:AI大模型应用带来的新风险
医院开始尝试使用AI辅助诊疗,这引入了新的攻击面,同时也带来了传统安全体系从未面对过的风险类型。
1.数据投毒:AI诊疗模型的人为操纵
这是AI特有的安全风险。如果医院训练或使用的AI诊疗模型被攻击者恶意“投毒”,后果将远超传统数据安全事件。攻击者通过篡改训练数据或模型参数,可以使AI在诊断特定疾病时出现系统性的误判、漏判。数据安全问题之后,是患者的生命安全。
然而,医信工作者通常具备扎实的IT安全能力,却普遍缺乏验证AI模型算法逻辑和数据科学性的专业素养。当AI模型的输出结果出现偏差时,医信工作者往往难以判断是算法问题、数据问题还是遭受了恶意攻击。
2.隐私泄露:从数据存储到数据记忆
将患者数据输入第三方公共AI大模型进行辅助分析,是医院面临的另一重大风险。医生或科研人员为了便捷,可能将脱敏不彻底的病历输入到公共AI工具中寻求分析建议。问题是,这些数据可能被模型“记住”,并在未来的对话中不经意地泄露给其他用户——这不是数据被“偷走”,而是数据被“记住”后“说漏了嘴”。
传统的DLP(数据防泄漏)系统在这一场景下近乎失效:流量是加密的,目标是合法的AI服务商,审计日志可能根本不记录这类请求。医信工作者面对这种“内部人员无意泄露”的风险,目前缺乏有效的技术管控手段。
运维层面:人员与资源的极限拉扯
技术上的挑战可以靠投入解决,但运维层面的困境,往往比技术更难突破。
1.人才缺口:从数量不足到技能断层
网络安全人才短缺是全球性难题,相关报告显示缺口以百万计,在医院这一领域尤为突出。医院信息化工作者通常身兼数职——运维、网络、安全、开发,样样都要懂,样样都要干。
问题在于,医信工作者虽然精通传统网络运维,但面对AI驱动的复杂攻击时,极度缺乏AI安全、逆向工程、威胁情报分析等高阶技能。当攻击者用AI生成钓鱼邮件、制作Deepfake音频、实施智能化密码破解时,防守方却还在用传统的规则库和特征码进行防御,这种能力上的代差,使得医信工作者常常处于被动挨打的局面。
2.可用性与安全性的永恒博弈
医疗行业的首要原则是“救死扶伤”,系统必须7×24小时不间断运行。这意味着任何需要停机才能进行的安全操作——打补丁、重启服务、更新规则库——在临床业务层面看来都是“不可接受”的。攻击者深谙这一点,利用医院不敢轻易停机的心理,长期在系统内潜伏,等待最佳攻击时机。
更令人两难的是,部署复杂的AI安全检测系统本身也可能带来风险——网络延迟可能影响医疗业务的实时性,误报可能打断正常的诊疗流程。在生命面前,安全有时不得不为可用性让步,这种极限博弈将长期困扰医院信息安全工作。
写在最后:安全不是目的,而是能力
AI带来的风险,本质上仍是人类自身创造的挑战——攻击者用AI,防御者也可以用AI,而且防御者有一个天然的优势:我们不需要赢得每一次攻击,我们只需要做到让攻击“代价大于收益”。
安全从来不是一道有标准答案的考题,而是一场持续进化的能力比拼。AI时代,让我们以更清醒的认知、更务实的策略、更坚定的行动,共同守护这条关乎生命的数字防线。下一步,我们需要思考的是:在资源有限的前提下,如何找到投入产出比最高的安全防护策略?这,或许是比“如何应对所有威胁”更务实的问题。
作者简介
陆婷娟,CHIMA委员,第九0三医院数智中心主任
下一篇: 郑涛:数字赋能医疗 智慧重塑服务
